DLP POUR L’IA
DLP pour l’IA : détectez et contenez les fuites de données vers ChatGPT et consorts
Prévenez les fuites de données vers l’IA : repérez les données sensibles sur les postes, les partages de fichiers, Microsoft 365 et les bases de données, caviardez le texte avant qu’il n’atteigne une IA et traitez les résultats, le tout depuis un serveur que votre organisation installe et exploite. Votre contenu ne nous parvient jamais.
Qu’est-ce que la DLP pour l’IA ?
La DLP pour l’IA (data loss prevention, prévention des pertes de données) applique découverte, politiques et contrôles à ce qui est saisi dans les outils d’IA, à ce que les assistants connectés peuvent récupérer et à la destination de leurs réponses. L’OWASP classe la divulgation d’informations sensibles parmi les principaux risques des applications LLM ; les données sensibles atteignent l’IA par trois chemins. [1]
- Ce que l’on colle et téléverse. Une conversation de support, un tableur ou un journal de production collé dans ChatGPT, Copilot ou un autre assistant. Pouvoir lire une source et l’envoyer entière à un outil d’IA sont deux droits différents.
- Ce que les assistants récupèrent. Microsoft 365 Copilot fait remonter les données de l’organisation que l’utilisateur peut déjà consulter ; un droit d’accès trop large devient donc plus facile à exploiter. [2]
- Où va la réponse. Une réponse générée peut répéter des détails sensibles ou être transmise à un public plus large que l’invite.
Shadow AI : pourquoi bloquer ne suffit pas
La shadow AI désigne les services d’IA que les collaborateurs utilisent sans validation, le plus souvent parce que la voie approuvée manque ou est plus lente. Bloquer des domaines sur le proxy aide peu : de nouveaux services apparaissent et les appareils personnels échappent au pare-feu.
Une voie approuvée plus rapide que le contournement fonctionne mieux : un compte professionnel dont la réutilisation des données est désactivée, comme le recommande la CNIL, et une étape locale qui remplace les données clients avant de les coller. [5]
Ce que couvre la DLP pour l’IA auto-hébergée
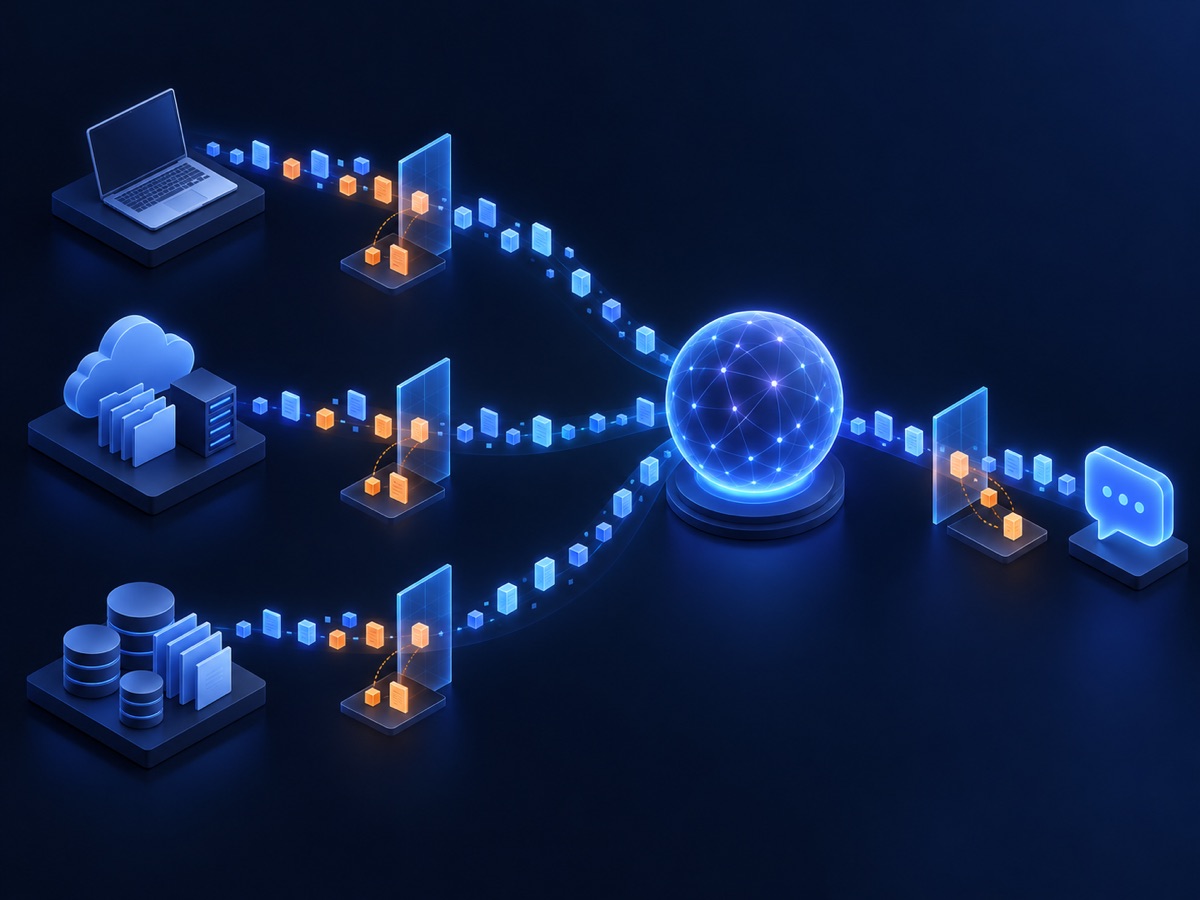
- Découverte sur les postes et les services. Les agents de poste analysent les emplacements de stockage configurés. Les connecteurs sans agent couvrent SharePoint, OneDrive, Exchange et Teams, ainsi que PostgreSQL, SQL Server, MySQL et d’autres bases de données prises en charge.
- Préparation des invites. L’application de bureau remplace noms, adresses e-mail et autres identifiants par des marqueurs avant que le texte n’aille vers un outil d’IA approuvé, puis les restaure dans la réponse.
- Alertes dans le navigateur. L’extension alerte lorsque des données personnelles sont saisies sur des sites pris en charge comme ChatGPT, Claude et Gemini et, lorsqu’elle identifie sûrement le bouton d’envoi, le désactive tant que l’alerte est active.
- Politiques et actions. Alerte, revue ou quarantaine selon la catégorie de données, le groupe d’appareils et la gravité.
- Gestion des résultats. Tri, responsables, échéances, escalade et piste d’audit, avec transfert des événements de sécurité vers votre supervision.
- Les résultats méritent aussi un contrôle d’accès. Chemins de fichiers et libellés de source portent du contexte, et les résultats des boîtes Microsoft 365 incluent les objets des messages. Intégrez les données de la console et leurs sauvegardes à votre politique de conservation.
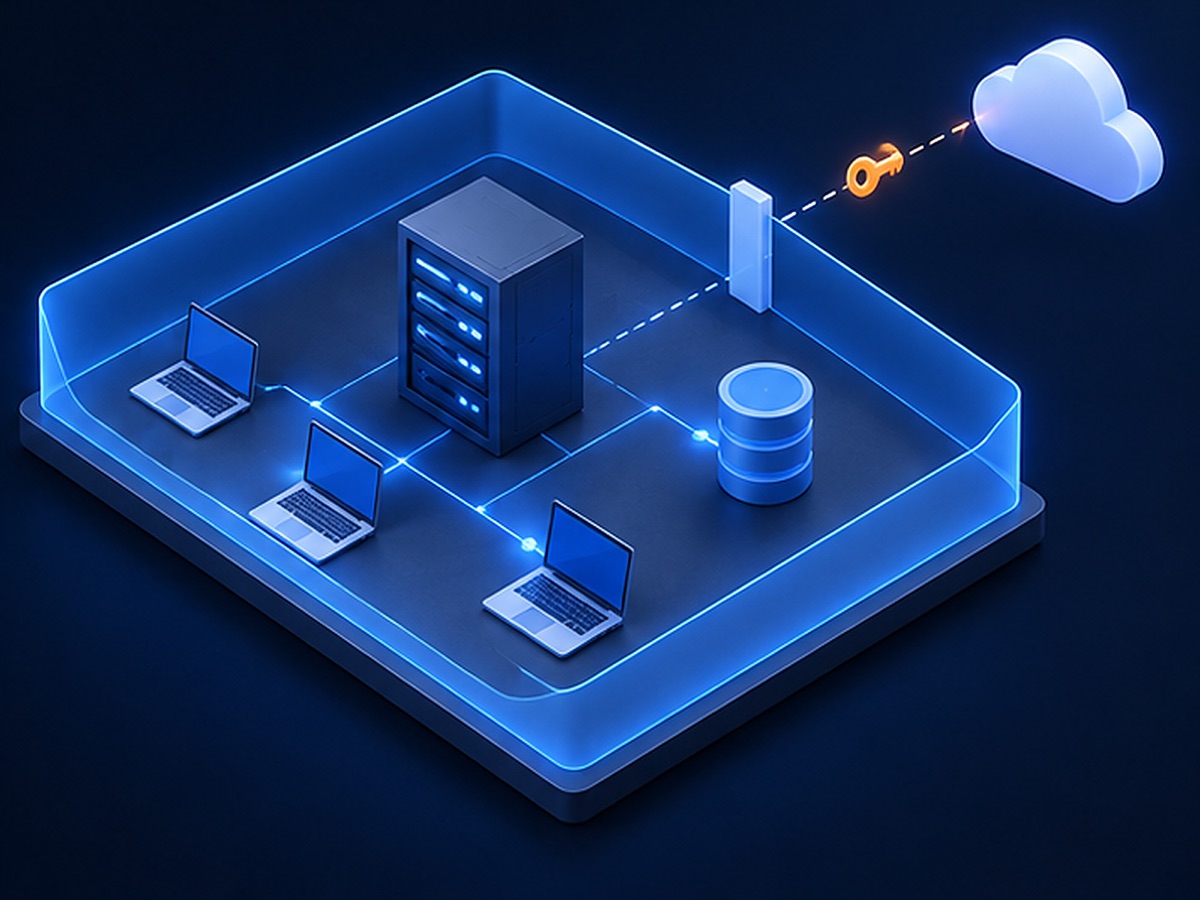
- Les licences restent sans contenu. Le service de licences exploité par l’éditeur ne reçoit jamais de contenu. Le mode Enterprise n’est activé que par une configuration explicite de l’administrateur ; sans elle, l’application se comporte comme l’édition Individual, entièrement locale.
Pour qui
Sécurité et DSI
Un serveur et une base de résultats sur votre infrastructure, joints par les agents et les clients de bureau configurés via TLS à authentification mutuelle. Le contenu est traité en mémoire puis supprimé.
Responsables des données et des processus
Les résultats indiquent quels documents et quelles sources contiennent des données sensibles, pour les restreindre, les déplacer ou les exclure avant qu’un assistant comme Copilot puisse les récupérer.
Collaborateurs qui utilisent l’IA
Caviarder un ticket, un contrat ou un journal avant d’interroger un outil d’IA approuvé, puis restaurer les vrais noms dans sa réponse.
Voyez-le sur vos propres sources
Apportez une liste de sources et quelques documents fictifs. Nous suivrons un résultat de la découverte à sa résolution, et une invite du caviardage à la réponse restaurée.
Sa place à côté de la DLP de poste et de réseau
- Pas de proxy en ligne. Le texte préparé se colle dans n’importe quel outil approuvé sans passer par un proxy. Là où les envois doivent être bloqués sans exception, utilisez un contrôle qui l’impose sur vos appareils, comme la DLP de poste. [3]
- La quarantaine déplace, elle ne réécrit pas. Pour les fichiers pris en charge sur les agents enregistrés, la quarantaine déplace le fichier dans un répertoire de quarantaine au sein du périmètre d’analyse. Elle n’anonymise pas le fichier et ne supprime pas les copies ailleurs.
- La découverte en base de données procède par échantillons. L’inspection du schéma et un échantillonnage borné des valeurs signalent les colonnes à examiner ; ils n’inspectent pas chaque ligne.
- Mesurer la couverture, pas le volume d’alertes. Suivez les appareils qui remontent, l’ancienneté des analyses, les sources inaccessibles et le délai d’attribution. Un tableau de bord calme peut cacher une analyse jamais lancée. Convenez à l’avance des lacunes à combler avant d’ajouter une équipe ou une source ; le cadre de gestion des risques liés à l’IA du NIST offre une structure utile pour cette décision. [4]
- [1]OWASP : LLM02:2025, divulgation d’informations sensibles
- [2]Microsoft : données, confidentialité et sécurité pour Microsoft 365 Copilot
- [3]Microsoft : fonctionnalités et périmètre de la DLP de poste
- [4]NIST : cadre de gestion des risques liés à l’IA et profil IA générative
- [5]CNIL : questions-réponses sur l’utilisation d’un système d’IA générative (18 juillet 2024)
Questions fréquentes
Questions sur ce fonctionnement.
Que signifie DLP ?
DLP signifie data loss prevention, prévention des pertes de données : l’ensemble de découverte, de politiques et de contrôles qui réduit l’exposition indue d’informations sensibles. La DLP pour l’IA applique ces pratiques aux invites, aux documents envoyés, aux sources connectées et aux réponses générées.
Qu’est-ce que la shadow AI ?
L’usage de services d’IA non validés par l’organisation, par exemple un compte de chatbot privé pour des textes professionnels. Elle apparaît surtout quand la voie approuvée manque. Le blocage seul l’élimine rarement ; une voie approuvée et rapide avec caviardage local est plus efficace.
Faut-il d’emblée une grosse solution d’entreprise pour la DLP de l’IA ?
Pas nécessairement. Pour des collaborateurs isolés ou de petites équipes, l’application de bureau avec l’extension de navigateur, qui prépare les invites localement, suffit souvent. L’édition Enterprise est la bonne voie lorsque vous avez besoin de découverte sur les postes et Microsoft 365, de politiques centrales et de gestion des incidents sur votre propre infrastructure.
DataAnonymiser Enterprise envoie-t-il du contenu à l’éditeur ?
Non. L’analyse s’exécute sur un serveur que votre organisation installe et exploite, et les agents, connecteurs et clients de bureau configurés n’envoient du contenu qu’à lui. Le service de licences exploité par l’éditeur ne reçoit jamais le contenu des documents.
La console Enterprise bloque-t-elle chaque invite d’IA ?
Non. La console gère les données découvertes, les politiques et les actions de suivi. L’application de bureau prépare le texte pour relecture, et l’extension de navigateur alerte sur les sites pris en charge et peut y désactiver le bouton d’envoi. Pour un blocage obligatoire des envois, associez-la à un contrôle qui l’impose.
Peut-il aider à préparer des sources de données pour Microsoft 365 Copilot ?
Oui. La découverte signale le contenu sensible dans les sources Microsoft 365 configurées, afin que les responsables des données revoient les droits d’accès et le périmètre de récupération de l’assistant avant le déploiement. Une analyse ne modifie pas les droits d’elle-même.
La base de résultats contient-elle des informations sensibles ?
Les valeurs trouvées ne sont pas stockées, mais les chemins, les libellés de source et les objets des boîtes Microsoft 365 peuvent révéler du contexte. Appliquez des contrôles d’accès, de conservation et de sauvegarde aux données de la console.
À voir aussi
Où cela se pose également.
ANONYMISER SES PROMPTS
Anonymisez vos données avant de les envoyer à ChatGPT
Anonymisez localement vos prompts pour ChatGPT et consorts : caviardez, relisez, collez et restaurez les marqueurs de la réponse sur votre appareil.
ANONYMISATION RGPD
Anonymisation des données personnelles selon le RGPD : exigences, techniques et exemples
Comprenez l’anonymisation RGPD, comparez les techniques et réduisez les détails identifiants avant de partager des documents ou d’utiliser l’IA.
PSEUDONYMISATION
Un outil de pseudonymisation local pour remplacer et restaurer
Remplacez les identifiants par des marqueurs cohérents et restaurez-les localement pendant la session de travail. Relisez les documents avant de les partager avec une IA ou un autre lecteur.
DataAnonymiser fournit des contrôles de détection, de caviardage et de relecture. La couverture dépend de la configuration et des processus pris en charge ; aucun outil ne garantit une détection complète ni la prévention de toute divulgation.