DLP PER L’IA
DLP per l’IA: individui e contenga la fuga di dati verso ChatGPT e simili
Prevenga la fuga di dati verso l’IA: individui i dati sensibili su portatili, condivisioni di file, Microsoft 365 e database, oscuri il testo prima che arrivi a un’IA e gestisca i rilevamenti, tutto da un server che la sua organizzazione installa e gestisce. I suoi contenuti non arrivano mai a noi.
Che cos’è il DLP per l’IA?
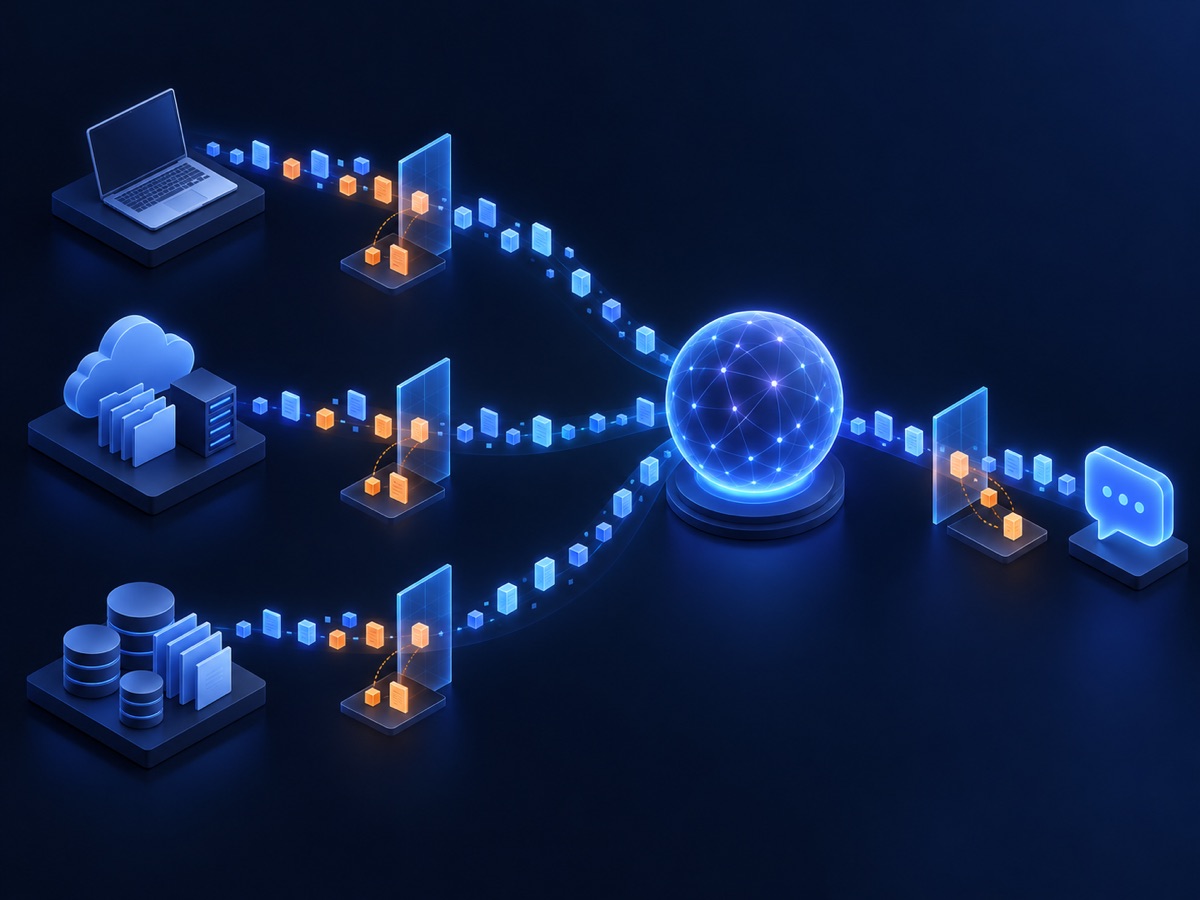
Il DLP per l’IA (data loss prevention, prevenzione della perdita di dati) applica scoperta, policy e controlli a ciò che viene inserito negli strumenti di IA, a ciò che gli assistenti connessi possono recuperare e alla destinazione delle loro risposte. OWASP indica la divulgazione di informazioni sensibili tra i principali rischi delle applicazioni LLM; i dati sensibili arrivano all’IA per tre percorsi. [1]
- Ciò che si incolla e si carica. Una conversazione di assistenza, un foglio di calcolo o un log di produzione incollato in ChatGPT, Copilot o un altro assistente. Poter leggere una fonte e inviarla per intero a uno strumento di IA sono permessi diversi.
- Ciò che gli assistenti recuperano. Microsoft 365 Copilot mostra i dati organizzativi che l’utente può già visualizzare, quindi un permesso troppo ampio diventa più facile da sfruttare. [2]
- Dove va la risposta. Una risposta generata può ripetere dettagli sensibili o essere inoltrata a un pubblico più ampio del prompt.
Shadow AI: perché bloccare non basta
Per shadow AI si intendono i servizi di IA che i dipendenti usano senza approvazione, quasi sempre perché il percorso approvato manca o è più lento. Bloccare domini sul proxy aiuta poco: nascono nuovi servizi e i dispositivi personali restano fuori dal firewall.
Funziona meglio un percorso approvato più rapido della scorciatoia: un account aziendale con addestramento e cronologia disattivati e un passaggio locale che sostituisce i dati dei clienti prima di incollarli.
Che cosa copre il DLP per l’IA self-hosted
- Scoperta su endpoint e servizi. Gli agenti endpoint analizzano le posizioni di archiviazione configurate. I connettori agentless coprono SharePoint, OneDrive, Exchange e Teams, oltre a PostgreSQL, SQL Server, MySQL e altri database supportati.
- Preparazione dei prompt. L’app desktop sostituisce nomi, indirizzi e-mail e altri identificativi con segnaposto prima che il testo vada a uno strumento di IA approvato, e li ripristina nella risposta.
- Avvisi nel browser. L’estensione avvisa quando vengono digitati dati personali su siti supportati come ChatGPT, Claude e Gemini e, dove riconosce con certezza il pulsante di invio, lo disattiva finché l’avviso è attivo.
- Policy e azioni. Avviso, revisione o quarantena in base a categoria di dati, gruppo di dispositivi e gravità.
- Gestione dei rilevamenti. Triage, responsabili, scadenze, escalation e audit trail, con inoltro degli eventi di sicurezza al suo monitoraggio.
- Anche i rilevamenti richiedono un controllo degli accessi. Percorsi dei file ed etichette delle fonti portano contesto, e i rilevamenti delle caselle Microsoft 365 includono gli oggetti dei messaggi. Includa i dati della console e i relativi backup nella sua policy di conservazione.
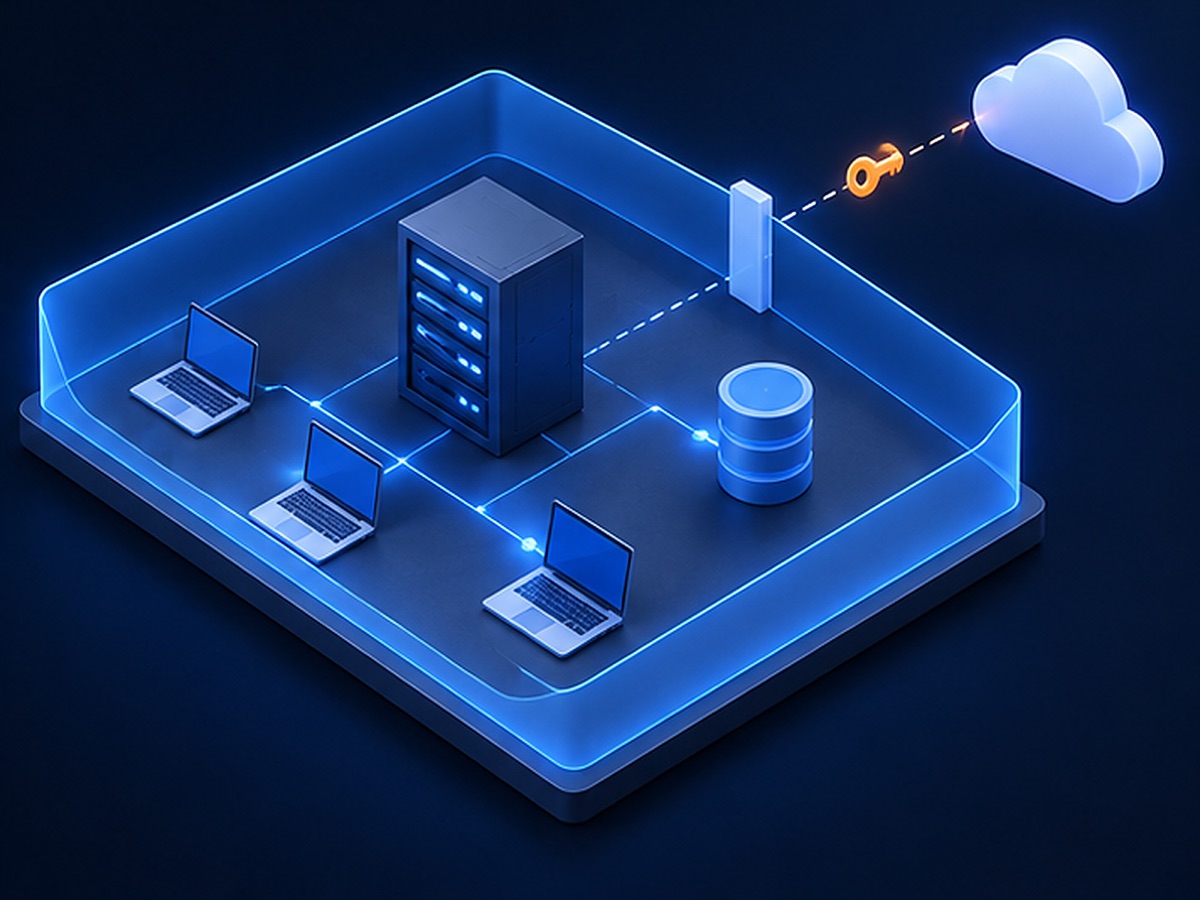
- Le licenze restano prive di contenuti. Il servizio licenze gestito dal fornitore non riceve mai contenuti. La modalità Enterprise si attiva solo con una configurazione esplicita dell’amministratore; senza di essa, l’app si comporta come l’edizione Individual, solo locale.
A chi si rivolge
Sicurezza e IT
Un server e un database dei rilevamenti sulla sua infrastruttura, raggiunti da agenti e client desktop configurati tramite TLS con autenticazione reciproca. I contenuti vengono elaborati in memoria e scartati.
Responsabili di dati e processi
I rilevamenti mostrano quali documenti e fonti contengono dati sensibili, così può limitarli, spostarli o escluderli prima che un assistente come Copilot possa recuperarli.
Dipendenti che usano l’IA
Oscurano un ticket, un contratto o un log prima di interrogare uno strumento di IA approvato, poi ripristinano i nomi reali nella risposta.
Lo veda sulle sue fonti
Porti un elenco di fonti e qualche documento fittizio. Seguiremo un rilevamento dalla scoperta alla risoluzione, e un prompt dall’oscuramento alla risposta ripristinata.
Dove si colloca accanto al DLP di endpoint e di rete
- Nessun proxy in linea. Il testo preparato si incolla in qualsiasi strumento approvato senza passare da un proxy. Dove i caricamenti vanno bloccati senza eccezioni, usi un controllo che lo imponga sui suoi dispositivi, come il DLP per endpoint. [3]
- La quarantena sposta, non riscrive. Per i file supportati sugli agenti registrati, la quarantena sposta il file in una directory di quarantena all’interno dell’ambito di scansione. Non anonimizza il file e non elimina copie altrove.
- La scoperta nei database lavora a campione. L’ispezione dello schema e un campionamento limitato dei valori segnalano le colonne da esaminare; non ispezionano ogni riga.
- Misuri la copertura, non il volume degli avvisi. Monitori i dispositivi che riportano, l’età delle scansioni, le fonti irraggiungibili e il tempo fino all’assegnazione. Una dashboard tranquilla può nascondere una scansione mai eseguita. Concordi in anticipo quali lacune vanno colmate prima di aggiungere un altro team o un’altra fonte; il Framework di gestione del rischio dell’IA del NIST offre una struttura utile per questa decisione. [4]
Domande frequenti
Domande su questo flusso di lavoro.
Che cosa significa DLP?
DLP sta per data loss prevention, prevenzione della perdita di dati: l’insieme di scoperta, policy e controlli che riduce l’esposizione inappropriata di informazioni sensibili. Il DLP per l’IA applica queste pratiche a prompt, documenti caricati, fonti connesse e risposte generate.
Che cos’è la shadow AI?
L’uso di servizi di IA non approvati dall’organizzazione, per esempio un account privato di chatbot per testi di lavoro. Nasce di solito quando manca un percorso approvato. Il solo blocco raramente la elimina; un percorso approvato e rapido con oscuramento locale è più efficace.
Serve subito una grande soluzione enterprise per il DLP per l’IA?
Non necessariamente. Per singoli dipendenti o piccoli team spesso basta l’app desktop con l’estensione per il browser, che prepara i prompt in locale. L’edizione Enterprise è la strada giusta quando servono scoperta su endpoint e Microsoft 365, policy centrali e gestione degli incidenti sulla sua infrastruttura.
DataAnonymiser Enterprise invia contenuti al fornitore?
No. L’analisi gira su un server che la sua organizzazione installa e gestisce, e agenti, connettori e client desktop configurati inviano contenuti solo lì. Il servizio licenze gestito dal fornitore non riceve mai il contenuto dei documenti.
La console enterprise blocca ogni prompt IA?
No. La console gestisce i dati scoperti, le policy e le azioni successive. L’app desktop prepara il testo per la revisione e l’estensione per il browser avvisa sui siti supportati e può disattivarne il pulsante di invio. Per un blocco obbligatorio dei caricamenti, la affianchi a un controllo che lo imponga.
Può aiutare a preparare le fonti dati per Microsoft 365 Copilot?
Sì. La scoperta segnala i contenuti sensibili nelle fonti Microsoft 365 configurate, così i responsabili dei dati possono rivedere i permessi e l’ambito di recupero dell’assistente prima del rollout. Una scansione non modifica i permessi da sola.
Il database dei rilevamenti contiene informazioni sensibili?
I valori trovati non vengono archiviati, ma percorsi, etichette delle fonti e oggetti delle caselle Microsoft 365 possono rivelare contesto. Applichi controlli di accesso, conservazione e backup ai dati della console.
Correlati
Dove si presenta anche questo.
ANONIMIZZARE I PROMPT
Anonimizzi i dati per ChatGPT prima di inviare il prompt
Anonimizzi in locale i prompt per ChatGPT e simili: oscuri, verifichi, incolli e ripristini i segnaposto della risposta sul suo dispositivo.
ANONIMIZZAZIONE GDPR
Anonimizzazione dei dati personali secondo il GDPR: requisiti, metodi ed esempi
Comprenda l’anonimizzazione GDPR, confronti le tecniche e riduca i dettagli identificativi prima di condividere documenti o usare l’IA.
PSEUDONIMIZZAZIONE
Uno strumento di pseudonimizzazione locale per sostituire e ripristinare
Sostituisca gli identificativi con segnaposto coerenti e li ripristini in locale durante la sessione di lavoro. Verifichi i documenti prima di condividerli con l’IA o con altri lettori.
DataAnonymiser fornisce controlli di rilevamento, oscuramento e revisione. La copertura dipende dalla configurazione e dai flussi di lavoro supportati; nessuno strumento garantisce il rilevamento o la prevenzione completa di ogni divulgazione.