DLP FÜR KI
DLP für KI: Datenabfluss an ChatGPT & Co. erkennen und eindämmen
So verhindern Sie Datenlecks durch KI: Finden Sie sensible Daten auf Laptops, Dateifreigaben, in Microsoft 365 und Datenbanken, schwärzen Sie Texte, bevor sie in eine KI gehen, und bearbeiten Sie die Befunde – alles auf einem Server, den Ihre Organisation selbst installiert und betreibt. Ihre Inhalte erreichen uns dabei nie.
Was ist DLP für KI?
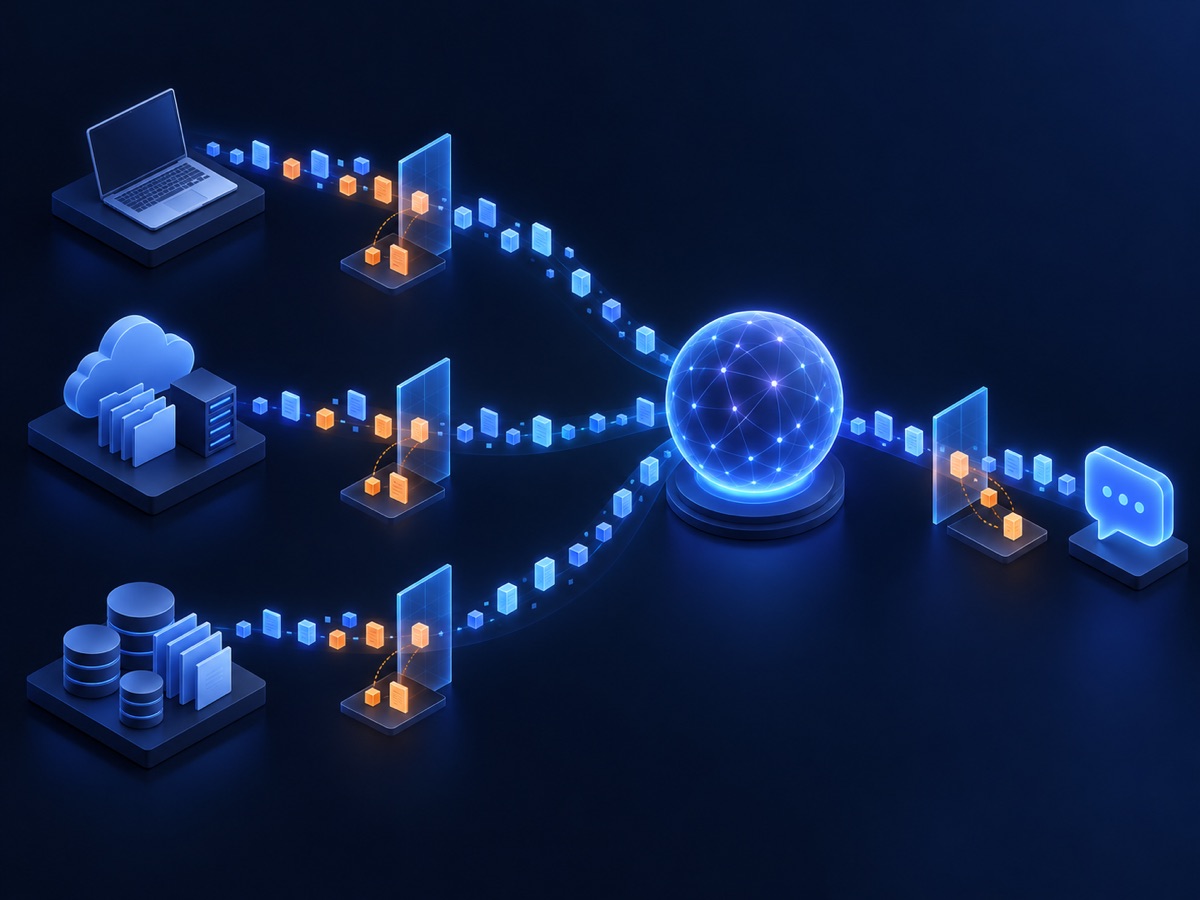
DLP für KI (Data Loss Prevention) wendet Erkennung, Richtlinien und Kontrollen auf das an, was in KI-Tools eingegeben wird, was angebundene Assistenten abrufen und wohin ihre Antworten gehen. OWASP zählt die Offenlegung sensibler Informationen zu den wichtigsten Risiken von LLM-Anwendungen; sensible Daten gelangen auf drei Wegen in KI. [1]
- Was Menschen einfügen und hochladen. Ein Support-Verlauf, eine Tabelle oder ein Produktionslog, eingefügt in ChatGPT, Copilot oder einen anderen Assistenten. Eine Quelle lesen zu dürfen und sie vollständig an ein KI-Tool zu senden, sind verschiedene Berechtigungen.
- Was Assistenten abrufen. Microsoft 365 Copilot zeigt Unternehmensdaten an, die die Nutzerin bereits sehen darf; eine zu weite Berechtigung wird dadurch leichter ausnutzbar. [2]
- Wohin die Antwort geht. Eine generierte Antwort kann sensible Details wiederholen oder an einen größeren Kreis weitergeleitet werden als der Prompt.
Schatten-KI: warum Sperren allein nicht reicht
Schatten-KI meint KI-Dienste, die Mitarbeitende ohne Freigabe nutzen – meist, weil der freigegebene Weg fehlt oder umständlicher ist. Domains im Proxy zu sperren, hilft nur begrenzt: Neue Dienste kommen hinzu, und private Geräte liegen außerhalb der Firewall.
Wirksamer ist ein freigegebener Weg, der schneller ist als der Umweg: ein dienstliches Konto ohne Training auf Eingaben und ohne Eingabe-Historie, wie es die Datenschutzkonferenz empfiehlt, und ein lokaler Schritt, der Kundendaten vor dem Einfügen ersetzt. [5]
Was selbst gehostetes DLP für KI abdeckt
- Erkennung auf Endgeräten und in Diensten. Endpoint-Agenten durchsuchen konfigurierte Speicherorte. Agentenlose Konnektoren decken SharePoint, OneDrive, Exchange und Teams ab, dazu PostgreSQL, SQL Server, MySQL und weitere unterstützte Datenbanken.
- Prompts vorbereiten. Die Desktop-App ersetzt Namen, E-Mail-Adressen und andere Identifikatoren durch Platzhalter, bevor Text an ein freigegebenes KI-Tool geht, und setzt sie in der Antwort wieder ein.
- Warnungen im Browser. Die Erweiterung warnt auf unterstützten Seiten wie ChatGPT, Claude und Gemini, wenn personenbezogene Daten eingetippt werden, und deaktiviert den Senden-Button, solange die Warnung aktiv ist, wo sie ihn sicher erkennt.
- Richtlinien und Aktionen. Alarm, Prüfung oder Quarantäne nach Datenkategorie, Gerätegruppe und Schweregrad.
- Befundverwaltung. Triage, Zuständigkeiten, Fristen, Eskalation und ein Audit-Trail, mit Weiterleitung von Sicherheitsereignissen an Ihr Monitoring.
- Auch Befunde brauchen Zugriffsschutz. Dateipfade und Quellbezeichnungen tragen Kontext, und Befunde aus Microsoft-365-Postfächern enthalten Betreffzeilen. Beziehen Sie die Daten der Konsole und ihre Sicherungen in Ihre Aufbewahrungsregeln ein.
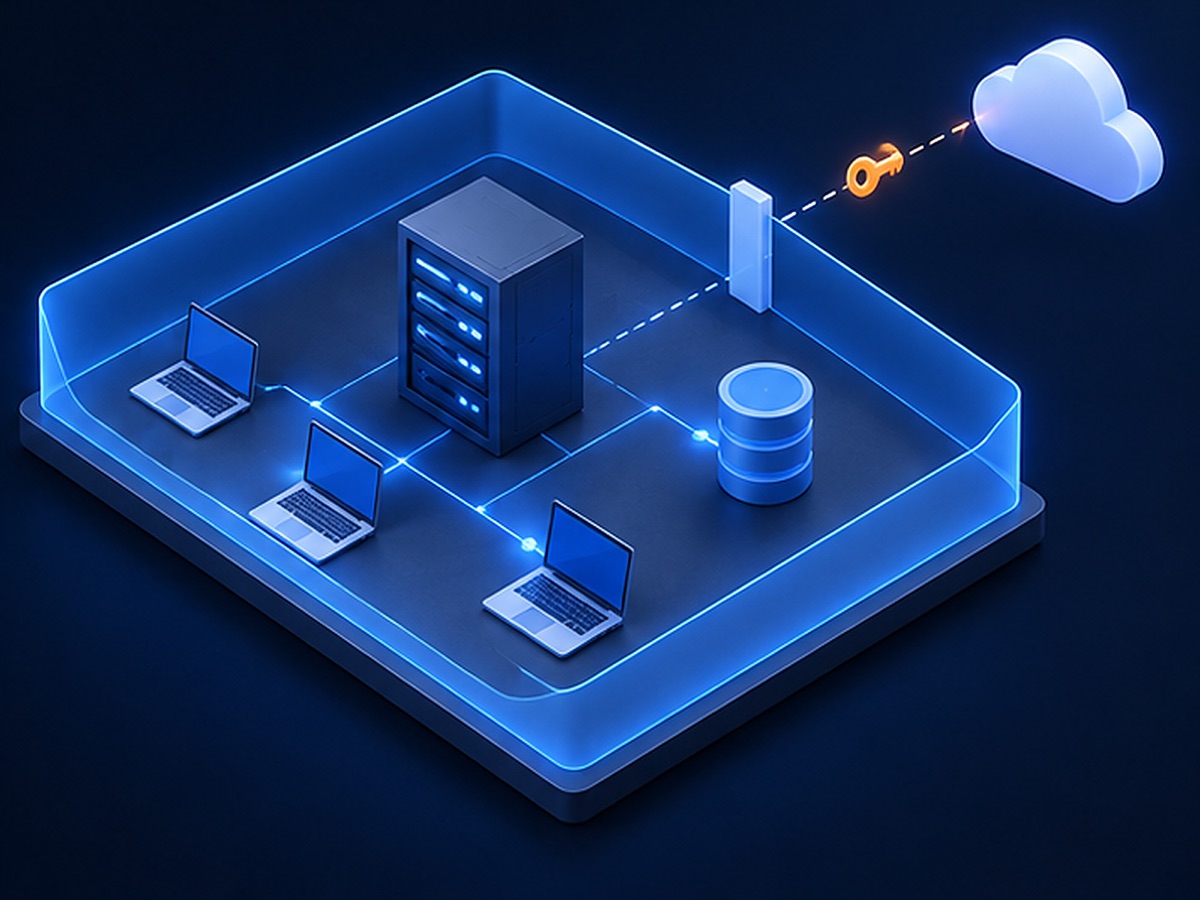
- Die Lizenzierung bleibt inhaltsfrei. Der vom Anbieter betriebene Lizenzdienst erhält nie Inhalte. Der Enterprise-Modus wird nur durch eine ausdrückliche Administratorkonfiguration aktiviert; ohne sie verhält sich die App wie die rein lokale Individual-Edition.
Für wen es gedacht ist
Sicherheit und IT
Ein Server und eine Befunddatenbank auf Ihrer Infrastruktur, erreichbar für Agenten und konfigurierte Desktop-Clients über gegenseitig authentifiziertes TLS. Inhalte werden im Arbeitsspeicher verarbeitet und verworfen.
Daten- und Prozessverantwortliche
Befunde zeigen, welche Dokumente und Quellen sensible Daten enthalten, damit Sie sie einschränken, verschieben oder ausschließen, bevor ein Assistent wie Copilot sie abrufen kann.
Mitarbeitende, die KI nutzen
Ein Ticket, einen Vertrag oder ein Log schwärzen, bevor ein freigegebenes KI-Tool gefragt wird, und die echten Namen danach in der Antwort wiederherstellen.
Sehen Sie es an Ihren eigenen Quellen
Bringen Sie eine Quellenliste und einige erfundene Dokumente mit. Wir verfolgen einen Befund von der Erkennung bis zur Erledigung und einen Prompt von der Schwärzung bis zur wiederhergestellten Antwort.
Wo es neben Endpoint- und Netzwerk-DLP ansetzt
- Kein Inline-Proxy nötig. Vorbereiteter Text lässt sich in jedes freigegebene Tool einfügen, ohne über einen Proxy zu laufen. Wo Uploads zwingend gesperrt sein müssen, nutzen Sie eine Kontrolle, die das auf Ihren Geräten durchsetzt, etwa Endpoint-DLP. [3]
- Quarantäne verschiebt, sie schreibt nicht um. Bei unterstützten Dateien auf registrierten Agenten verschiebt die Quarantäne die Datei in ein Quarantäneverzeichnis innerhalb des Scanbereichs. Sie anonymisiert die Datei nicht und entfernt keine Kopien an anderen Orten.
- Datenbank-Erkennung arbeitet mit Stichproben. Schema-Analyse und begrenzte Wertestichproben markieren auffällige Spalten; sie prüfen nicht jede Zeile.
- Abdeckung messen, nicht Alarmvolumen. Verfolgen Sie meldende Geräte, das Alter der Scans, unerreichbare Quellen und die Zeit bis zur Zuständigkeit. Ein ruhiges Dashboard kann einen nie gelaufenen Scan verbergen. Legen Sie vorab fest, welche Lücken geschlossen sein müssen, bevor das nächste Team oder die nächste Quelle hinzukommt; das AI Risk Management Framework des NIST bietet dafür eine nützliche Struktur. [4]
- [1]OWASP: LLM02:2025 Offenlegung sensibler Informationen
- [2]Microsoft: Daten, Datenschutz und Sicherheit für Microsoft 365 Copilot
- [3]Microsoft: Funktionsumfang und Geltungsbereich von Endpoint Data Loss Prevention
- [4]NIST: AI Risk Management Framework und Generative-AI-Profil
- [5]Datenschutzkonferenz: Orientierungshilfe „Künstliche Intelligenz und Datenschutz“ (6. Mai 2024)
Häufige Fragen
Fragen zu diesem Ablauf.
Was ist der Unterschied zwischen Enterprise DLP und AI DLP?
Enterprise DLP umfasst Erkennung sensibler Daten, Richtlinien und Kontrollen in der gesamten Organisation. AI DLP richtet diese Praxis auf KI-Eingaben, angebundene Quellen und Ausgaben aus, neben Ihren bestehenden Zugriffs-, Endpoint- und Netzwerkkontrollen.
Was ist Schatten-KI?
KI-Dienste, die Mitarbeitende ohne Freigabe der Organisation nutzen, etwa ein privates Chatbot-Konto für dienstliche Texte. Sie entsteht meist, wenn ein freigegebener Weg fehlt. Sperren allein beseitigt sie selten; ein schneller freigegebener Weg mit lokaler Schwärzung wirkt nachhaltiger.
Brauchen wir für DLP für KI gleich eine große Enterprise-Lösung?
Nicht zwingend. Für einzelne Mitarbeitende oder kleine Teams reicht oft die Desktop-App mit Browser-Erweiterung, die Prompts lokal vorbereitet. Die Enterprise-Edition ist der passende Weg, wenn Sie Erkennung über Endgeräte und Microsoft 365, zentrale Richtlinien und Vorfallsbearbeitung auf Ihrer eigenen Infrastruktur brauchen.
Sendet DataAnonymiser Enterprise Inhalte an den Anbieter?
Nein. Die Prüfung läuft auf einem Server, den Ihre Organisation installiert und betreibt, und konfigurierte Agenten, Konnektoren und Desktop-Clients senden Inhalte nur dorthin. Der vom Anbieter betriebene Lizenzdienst erhält nie Dokumentinhalte.
Blockiert die Enterprise-Konsole jeden KI-Prompt?
Nein. Die Konsole verwaltet gefundene Daten, Richtlinien und Folgeaktionen. Die Desktop-App bereitet Text zur Prüfung vor, und die Browser-Erweiterung warnt auf unterstützten Seiten und kann deren Senden-Button deaktivieren. Für eine verpflichtende Upload-Sperre kombinieren Sie sie mit einer durchsetzenden Kontrolle.
Kann es helfen, Datenquellen für Microsoft 365 Copilot vorzubereiten?
Ja. Die Erkennung markiert sensible Inhalte in konfigurierten Microsoft-365-Quellen, damit Datenverantwortliche Berechtigungen und den Abrufbereich des Assistenten vor dem Rollout prüfen können. Ein Scan ändert die Berechtigungen nicht von selbst.
Enthält die Befunddatenbank sensible Informationen?
Gefundene Rohwerte werden nicht gespeichert, aber Pfade, Quellbezeichnungen und Betreffzeilen aus Microsoft-365-Postfächern können Kontext verraten. Wenden Sie Zugriffs-, Aufbewahrungs- und Backup-Kontrollen auf die Daten der Konsole an.
Verwandt
Wo das noch eine Rolle spielt.
DSGVO-ANONYMISIERUNG
Anonymisierung personenbezogener Daten nach DSGVO: Anforderungen, Methoden und Beispiele
Verstehen Sie DSGVO-Anonymisierung, vergleichen Sie Techniken und reduzieren Sie identifizierende Details, bevor Sie Dokumente teilen oder KI nutzen.
PSEUDONYMISIERUNG
Ein lokales Pseudonymisierungs-Tool zum Ersetzen und Wiederherstellen
Ersetzen Sie Identifikatoren durch konsistente Platzhalter und stellen Sie sie während der Arbeitssitzung lokal wieder her. Prüfen Sie Dokumente, bevor Sie sie mit KI oder anderen Lesern teilen.
PROMPT ANONYMISIEREN
Daten für ChatGPT anonymisieren, bevor der Prompt Ihr Gerät verlässt
Prompts für ChatGPT & Co. lokal anonymisieren: schwärzen, prüfen, einfügen und erkannte Platzhalter in der Antwort auf Ihrem Gerät wiederherstellen.
DataAnonymiser stellt Kontrollen für Erkennung, Schwärzung und Prüfung bereit. Die Abdeckung hängt von der Konfiguration und den unterstützten Workflows ab; kein Werkzeug garantiert die vollständige Erkennung oder Verhinderung jeder Offenlegung.