DLP PARA IA
DLP para IA: detecte y contenga la fuga de datos hacia ChatGPT y similares
Prevenga fugas de datos con IA: encuentre datos sensibles en portátiles, recursos compartidos, Microsoft 365 y bases de datos, oculte el texto antes de que llegue a una IA y gestione los hallazgos, todo desde un servidor que su organización instala y opera. Su contenido nunca llega a nosotros.
¿Qué es el DLP para IA?
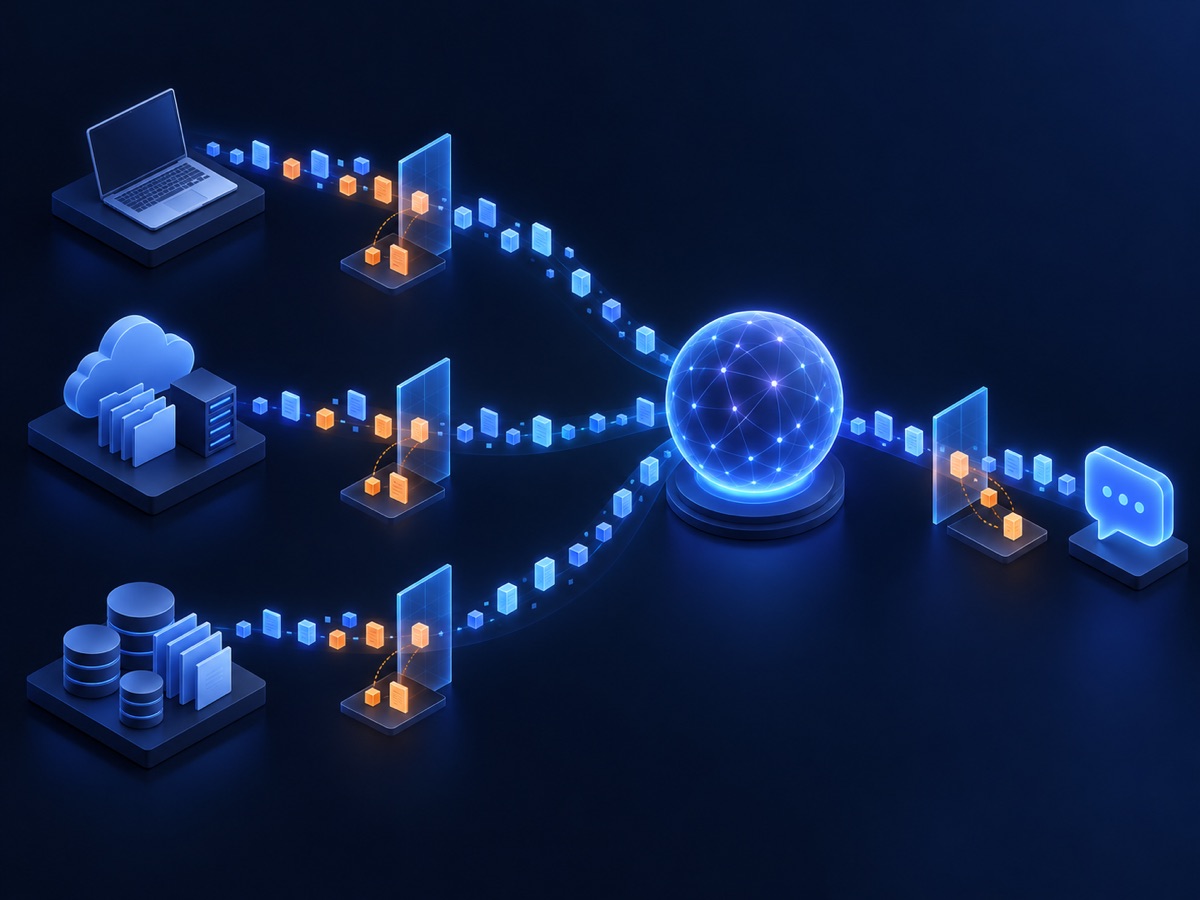
El DLP para IA (data loss prevention, prevención de pérdida de datos) aplica descubrimiento, políticas y controles a lo que se introduce en herramientas de IA, a lo que pueden recuperar los asistentes conectados y al destino de sus respuestas. OWASP sitúa la divulgación de información sensible entre los principales riesgos de las aplicaciones LLM; los datos sensibles llegan a la IA por tres vías. [1]
- Lo que se pega y se sube. Una conversación de soporte, una hoja de cálculo o un log de producción pegado en ChatGPT, Copilot u otro asistente. Poder leer una fuente y enviarla entera a una herramienta de IA son permisos distintos.
- Lo que recuperan los asistentes. Microsoft 365 Copilot muestra datos de la organización que el usuario ya puede ver, así que un permiso demasiado amplio resulta más fácil de explotar. [2]
- Adónde va la respuesta. Una respuesta generada puede repetir detalles sensibles o reenviarse a un público más amplio que el prompt.
IA en la sombra: por qué bloquear no basta
La IA en la sombra (shadow AI) son los servicios de IA que la plantilla usa sin aprobación, casi siempre porque falta una vía aprobada o es más lenta. Bloquear dominios en el proxy ayuda poco: aparecen servicios nuevos y los dispositivos personales quedan fuera del cortafuegos.
Funciona mejor una vía aprobada más rápida que el atajo: una cuenta corporativa con entrenamiento e historial desactivados y un paso local que sustituya los datos de clientes antes de pegarlos.
Qué cubre el DLP para IA autoalojado
- Descubrimiento en endpoints y servicios. Los agentes de endpoint analizan ubicaciones de almacenamiento configuradas. Los conectores sin agente cubren SharePoint, OneDrive, Exchange y Teams, además de PostgreSQL, SQL Server, MySQL y otras bases de datos compatibles.
- Preparación de prompts. La aplicación de escritorio sustituye nombres, correos y otros identificadores por marcadores antes de que el texto vaya a una herramienta de IA aprobada, y los restaura en la respuesta.
- Avisos en el navegador. La extensión avisa cuando se escriben datos personales en sitios compatibles como ChatGPT, Claude y Gemini y, donde identifica con seguridad el botón de enviar, lo desactiva mientras el aviso está activo.
- Políticas y acciones. Alerta, revisión o cuarentena según categoría de datos, grupo de dispositivos y gravedad.
- Gestión de hallazgos. Triaje, responsables, plazos, escalado y registro de auditoría, con reenvío de eventos de seguridad a su monitorización.
- Los hallazgos también requieren control de acceso. Las rutas de archivo y las etiquetas de origen aportan contexto, y los hallazgos de buzones de Microsoft 365 incluyen asuntos de mensajes. Incluya los registros de la consola y sus copias de seguridad en su política de conservación.
- Las licencias no tocan el contenido. El servicio de licencias operado por el proveedor nunca recibe contenido. El modo Enterprise solo se activa mediante una configuración expresa del administrador; sin ella, la aplicación se comporta como la edición Individual, solo local.
Para quién es
Seguridad y TI
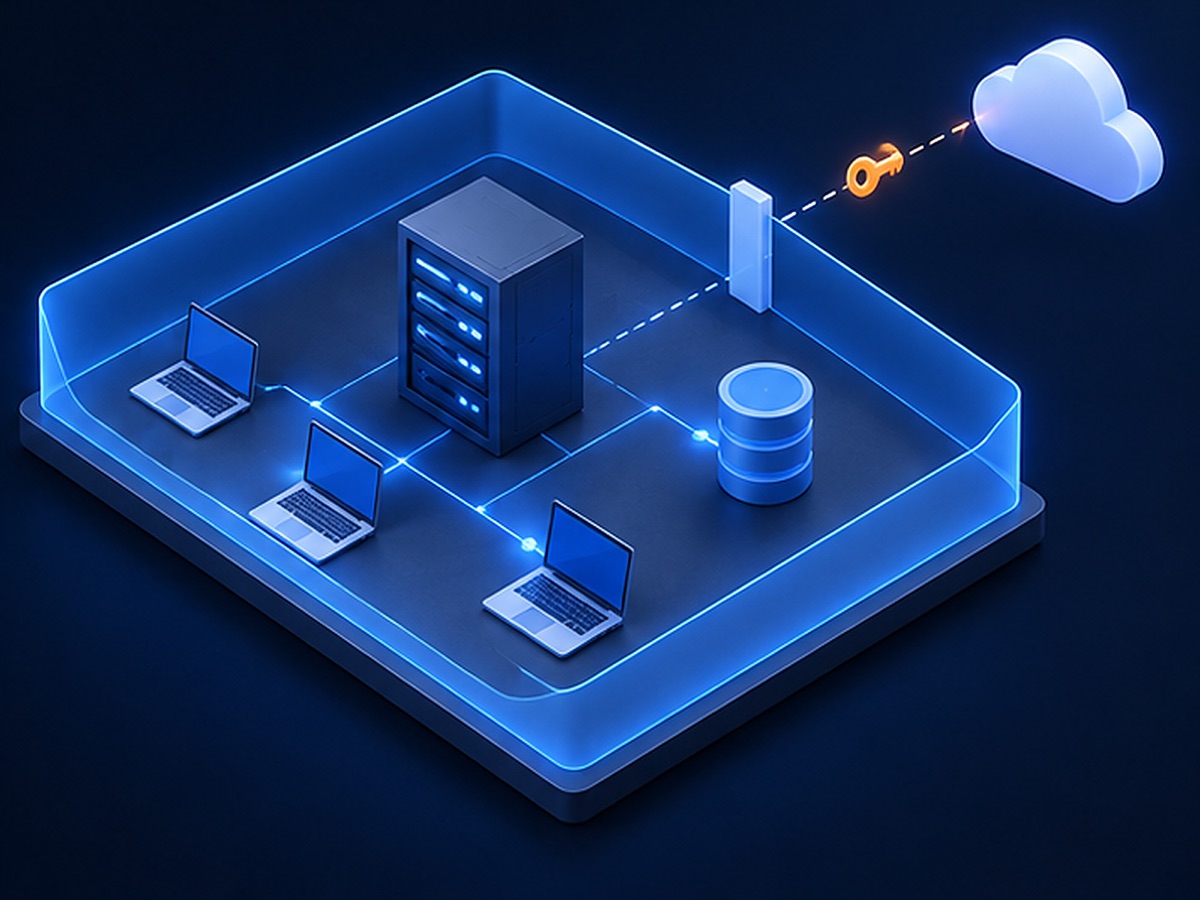
Un servidor y una base de datos de hallazgos en su infraestructura, a los que agentes y clientes de escritorio configurados acceden mediante TLS con autenticación mutua. El contenido se procesa en memoria y se descarta.
Responsables de datos y procesos
Los hallazgos muestran qué documentos y fuentes contienen datos sensibles, para restringirlos, moverlos o excluirlos antes de que un asistente como Copilot pueda recuperarlos.
Empleados que usan IA
Ocultan datos de un ticket, un contrato o un log antes de preguntar a una herramienta de IA aprobada y después restauran los nombres reales en la respuesta.
Véalo con sus propias fuentes
Traiga una lista de fuentes y algunos documentos ficticios. Seguiremos un hallazgo desde el descubrimiento hasta su resolución, y un prompt desde la ocultación hasta la respuesta restaurada.
Dónde encaja junto al DLP de endpoint y de red
- Sin proxy en línea. El texto preparado se puede pegar en cualquier herramienta aprobada sin pasar por un proxy. Donde las subidas deban bloquearse sin excepción, use un control que lo imponga en sus dispositivos, como el DLP de endpoint. [3]
- La cuarentena mueve, no reescribe. Para archivos compatibles en agentes registrados, la cuarentena mueve el archivo a un directorio de cuarentena dentro del ámbito del análisis. No anonimiza el archivo ni elimina copias en otros lugares.
- El descubrimiento en bases de datos usa muestras. La inspección del esquema y el muestreo acotado de valores señalan columnas a revisar; no inspeccionan fila por fila.
- Mida la cobertura, no el volumen de alertas. Siga los dispositivos que informan, la antigüedad de los análisis, las fuentes inaccesibles y el tiempo hasta asignar un responsable. Un panel tranquilo puede ocultar un análisis que nunca se ejecutó. Acuerde de antemano qué lagunas deben cerrarse antes de sumar otro equipo u otra fuente; el Marco de Gestión de Riesgos de IA del NIST ofrece una estructura útil para esa decisión. [4]
Preguntas frecuentes
Preguntas sobre este flujo de trabajo.
¿Qué significa DLP?
DLP significa data loss prevention, prevención de pérdida de datos: el conjunto de descubrimiento, políticas y controles que reduce la exposición indebida de información sensible. El DLP para IA aplica esas prácticas a prompts, documentos subidos, fuentes conectadas y respuestas generadas.
¿Qué es la IA en la sombra?
El uso de servicios de IA no aprobados por la organización, por ejemplo una cuenta privada de chatbot para textos de trabajo. Suele surgir cuando falta una vía aprobada. Bloquear por sí solo rara vez la elimina; una vía aprobada y rápida con anonimización local es más eficaz.
¿Hace falta desde el principio una gran solución empresarial de DLP para IA?
No necesariamente. Para empleados individuales o equipos pequeños suele bastar la aplicación de escritorio con la extensión de navegador, que prepara los prompts en local. La edición Enterprise es el camino adecuado cuando necesita descubrimiento en endpoints y Microsoft 365, políticas centrales y gestión de incidentes en su propia infraestructura.
¿DataAnonymiser Enterprise envía contenido al proveedor?
No. El análisis se ejecuta en un servidor que su organización instala y opera, y los agentes, conectores y clientes de escritorio configurados solo envían contenido allí. El servicio de licencias operado por el proveedor nunca recibe contenido de documentos.
¿La consola de Enterprise bloquea todos los prompts de IA?
No. La consola gestiona los datos descubiertos, las políticas y las acciones de seguimiento. La aplicación de escritorio prepara el texto para su revisión y la extensión de navegador avisa en sitios compatibles y puede desactivar su botón de enviar. Para un bloqueo obligatorio de subidas, combínela con un control que lo imponga.
¿Puede ayudar a preparar las fuentes de datos para Microsoft 365 Copilot?
Sí. El descubrimiento señala contenido sensible en las fuentes de Microsoft 365 configuradas, para que los responsables de datos revisen permisos y el alcance de recuperación del asistente antes del despliegue. Un análisis no cambia los permisos por sí solo.
¿La base de datos de hallazgos contiene información sensible?
Los valores encontrados no se almacenan, pero las rutas, las etiquetas de origen y los asuntos de buzones de Microsoft 365 pueden revelar contexto. Aplique controles de acceso, conservación y copias de seguridad a los registros de la consola.
Relacionado
Dónde más aparece esto.
ANONIMIZAR PROMPTS
Anonimice los datos antes de enviarlos a ChatGPT
Anonimice en local los prompts para ChatGPT y similares: redacte, revise, pegue y restaure los marcadores de la respuesta en su dispositivo.
ANONIMIZACIÓN RGPD
Anonimización de datos personales según el RGPD: requisitos, técnicas y ejemplos
Comprenda la anonimización RGPD, compare técnicas y reduzca los detalles identificativos antes de compartir documentos o usar IA.
SEUDONIMIZACIÓN
Una herramienta de seudonimización local para sustituir y restaurar
Sustituya identificadores por marcadores coherentes y restáurelos en local durante la sesión de trabajo. Revise los documentos antes de compartirlos con una IA u otros lectores.
DataAnonymiser ofrece controles de detección, redacción y revisión. La cobertura depende de la configuración y de los flujos de trabajo compatibles; ninguna herramienta garantiza la detección completa ni la prevención de toda divulgación.